Introducción
Guía Data Science - Inteligencia artificial: La inteligencia artificial está atravesando un camino que va más allá de la generación de textos, imágenes o respuestas. Los sistemas actuales empiezan a incorporar capacidades para planificar tareas, consultar fuentes externas, utilizar herramientas digitales y ejecutar secuencias de operaciones con distintos grados de autonomía. Este cambio ha impulsado el desarrollo de la denominada IA agéntica, una aproximación que desplaza el centro de atención desde la conversación hacia la ejecución.
Un asistente conversacional responde a una petición, explica un concepto, redacta el documento o propone X solución. Un agente, en cambio, puede recibir el objetivo y decidir qué pasos necesita completar, qué herramientas debe utilizar y cómo continuar en función de los resultados obtenidos. La diferencia reside en la arquitectura que conecta sus capacidades de razonamiento con sistemas externos.
La transformación abre oportunidades para automatizar procesos empresariales, analizar información, gestionar operaciones y coordinar aplicaciones. Sin embargo, también introduce riesgos relacionados con la seguridad, errores encadenados, permisos y la responsabilidad sobre las acciones ejecutadas. La cuestión es qué sucede cuando la IA dispone de capacidad para intervenir en el entorno.
Qué es la IA agéntica y en qué se diferencia de un asistente conversacional
De generar respuestas a perseguir objetivos
La IA agéntica designa sistemas capaces de perseguir objetivos mediante ciclos de interpretación, planificación, utilización de herramientas y evaluación de resultados. No existe una única definición técnica universal, pero la mayoría de las aproximaciones coinciden en tres componentes: un modelo que interpreta la tarea, un conjunto de herramientas que permite actuar y el mecanismo de control que organiza la ejecución.
La documentación técnica de OpenAI describe los agentes como sistemas que combinan instrucciones, herramientas y mecanismos de control para realizar tareas en nombre del usuario. Anthropic, por su parte, distingue entre flujos de trabajo predefinidos (workflows) y agentes que dirigen dinámicamente sus propios procesos y utilización de herramientas. Esta diferencia resulta importante, dado que no toda automatización que incorpora un modelo de lenguaje constituye necesariamente un agente autónomo.
El asistente tradicional puede indicar cómo reservar una reunión. Pero el agente conectado al calendario podría consultar la disponibilidad, identificar una franja compatible, crear el evento y enviar las invitaciones, siempre dentro de los permisos concedidos. El salto cualitativo aparece cuando el sistema deja de limitarse a describir una acción y adquiere capacidad para ejecutarla.
La autonomía es una cuestión de grado
No todos los agentes funcionan con el mismo nivel de independencia. Algunos necesitan confirmación antes de cada operación y otros ejecutan varias tareas consecutivas y solicitan intervención humana únicamente ante decisiones específicas. Existen también sistemas diseñados para trabajar durante periodos prolongados, conservar el estado de una tarea y retomar su ejecución.
Por lo anterior, hablar de autonomía absoluta resulta impreciso. Los agentes operan dentro de límites definidos por sus instrucciones, herramientas, credenciales, memoria, políticas de seguridad y entorno de ejecución. La capacidad efectiva depende tanto del modelo como de la infraestructura que lo rodea.
Cómo funciona un agente de inteligencia artificial
Planificación, herramientas y ejecución
El agente suele operar mediante un ciclo iterativo. Primero interpreta el objetivo y lo descompone en subtareas. Después selecciona las herramientas apropiadas, ejecuta operaciones, examina el resultado y decide cuál será el siguiente paso.
Por ejemplo, ante la petición de elaborar un informe sobre ventas, podría consultar alguna base de datos, recuperar los registros pertinentes, ejecutar cálculos, generar gráficos y redactar una síntesis. Si detecta que faltan datos, realiza una consulta adicional o solicitar aclaraciones.
Las herramientas son esenciales porque conectan el modelo con capacidades que no posee por sí mismo. Pueden consistir en funciones programadas, APIs, buscadores, bases de datos, sistemas de gestión documental, intérpretes de código o interfaces de aplicaciones. La cuestión es que el agente decide cuándo utilizarlas y cómo incorporar sus resultados al proceso.
Esta integración conecta directamente con la evolución de la IA generativa aplicada al análisis. En el artículo IA generativa aplicada al análisis de datos: usos y posibilidades se explica cómo los modelos pueden interactuar con motores SQL, plataformas de datos y herramientas de visualización. La IA agéntica amplía esa lógica, ya que además de consultar e interpretar información, coordinar operaciones sucesivas.
Memoria, contexto y estado de la tarea
Para completar procesos de varios pasos, el agente necesita conservar información relevante sobre lo que ha hecho y lo que falta por hacer. Esta continuidad puede apoyarse en el historial de interacciones, estados estructurados, bases de datos o sistemas de memoria externos.
Conviene distinguir entre memoria y conocimiento fiable. Conservar una instrucción o un resultado anterior no garantiza que siga siendo correcto. La información puede quedar desactualizada en cualquier momento, contener errores o proceder de fuentes no verificadas. Por esto, los sistemas bien diseñados deben identificar el origen de los datos, controlar su vigencia y evitar que información no confiable se convierta en una instrucción operativa.
Sistemas multiagente: especialización y coordinación
La IA agéntica también nos permite organizar varios agentes especializados. Uno puede investigar, otro analizar información y un tercero revisar los resultados. El coordinador distribuye tareas, recibe las respuestas y construye un resultado conjunto.
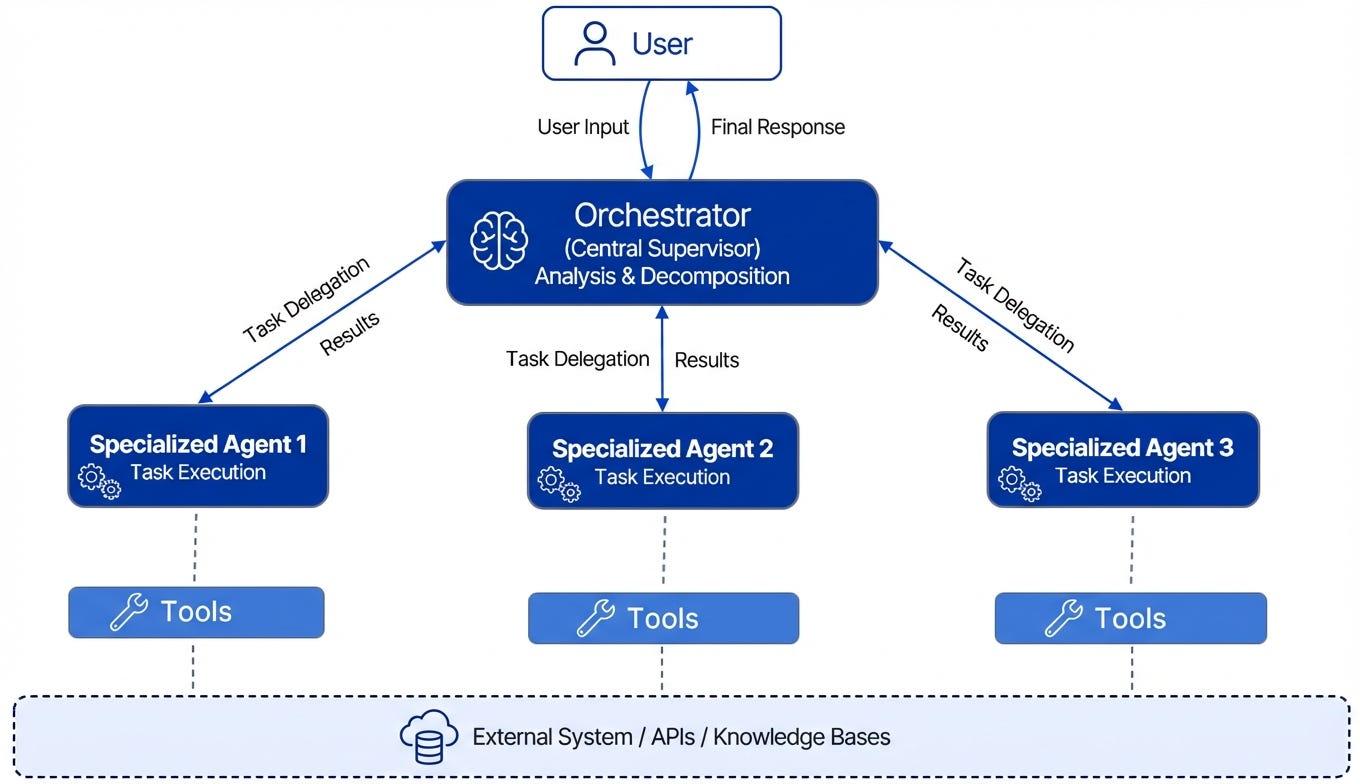
Esta arquitectura puede ser útil cuando el problema exige capacidades diferentes o procesos paralelos. Por supuesto, incorporar más agentes no garantiza una mejora automática. Cada transferencia de información introduce posibles errores, costes de ejecución y dificultades de coordinación. La especialización debe responder a X necesidad concreta, pero no a la búsqueda de complejidad tecnológica.
OpenAI documenta dos patrones habituales: la transferencia de control (handoff), en la que un agente delega una tarea a otro especialista, y la utilización de agentes como herramientas subordinadas a un coordinador.
Aplicaciones (de la automatización a la ejecución de procesos)
Empresas y gestión de operaciones
En el ámbito empresarial, los agentes pueden intervenir en procesos que requieren consultar varias aplicaciones y encadenar decisiones. Entre los escenarios posibles se encuentran la clasificación de solicitudes, preparación de informes, actualización de registros, gestión de incidencias y seguimiento de operaciones comerciales.
La aportación potencial pasa por reducir el trabajo manual que conecta sistemas diferentes. Sin embargo, una automatización eficaz exige delimitar qué decisiones puede tomar el agente y cuáles deben permanecer bajo responsabilidad humana.
Este escenario prolonga la evolución descrita en Aplicaciones del Big Data en las empresas: sectores y casos de uso. La explotación empresarial de los datos empieza a incorporar sistemas capaces de utilizar la información para activar procesos... una gran diferencia.
Análisis de datos e investigación
En Data Science, el agente puede colaborar en la preparación de conjuntos de datos, ejecutar código, generar visualizaciones, comparar resultados y documentar procedimientos. También puede coordinar distintas herramientas para desarrollar partes de un análisis.
Claro, automatizar el procedimiento no equivale a validar científicamente sus conclusiones. El agente podría seleccionar una prueba estadística inadecuada, interpretar incorrectamente una variable o construir explicaciones a partir de resultados erróneos. La revisión metodológica sigue siendo claramente imprescindible.
La relación entre infraestructura, métodos y sistemas inteligentes se comprende mejor al considerar cómo se conectan Inteligencia Artificial, Big Data y Data Science. La IA agéntica no sustituye esas disciplinas, necesita sus conocimientos y herramientas para operar con rigor.
Autonomía no significa fiabilidad
Errores que se propagan durante la ejecución
Un asistente que ofrece respuestas incorrectas provoca múltiples errores en cascada. Un agente que actúa a partir de esas respuestas produce consecuencias adicionales, como modificar registros, enviar comunicaciones, ejecutar operaciones o desencadenar otros procesos. La diferencia es sustancial porque el error deja de ser exclusivamente informativo y adquiere dimensión operativa.
La investigación sobre evaluación de agentes confirma que medir su rendimiento es complejo. Zhu et al. (2025), en un trabajo presentado en NeurIPS, identificaron problemas en el diseño de benchmarks que podían sobreestimar o infraestimar el rendimiento de los sistemas hasta en un 100 % en términos relativos. El estudio muestra que completar una tarea según criterio automático no siempre demuestra que el agente haya actuado correctamente.
METR también estudia la capacidad de los modelos para completar tareas de distinta duración y dificultad. Estas mediciones advierten que los resultados en tareas bien definidas no deben extrapolarse sin cautela a trabajos reales, que suelen incluir ambigüedad, interacciones humanas y criterios de éxito más difíciles de medir.
Seguridad, permisos e inyección de instrucciones
Los agentes amplían la superficie de ataque de los sistemas de IA porque pueden acceder a documentos, páginas web, bases de datos y aplicaciones externas. Naturalmente, la amenaza especialmente relevante es la prompt injection, es decir, instrucciones maliciosas introducidas en contenidos que el agente consulta y que pueden intentar modificar su comportamiento.
OWASP identifica la “agencia excesiva” como un riesgo de seguridad. En otras palabras, conceder a un sistema demasiadas funciones, permisos o autonomía puede permitir que una salida inesperada o manipulada desencadene acciones perjudiciales. NIST, por su parte, ha subrayado la necesidad de clasificar las herramientas de los agentes atendiendo a la funcionalidad, los patrones de acceso, reversibilidad de las acciones y su fiabilidad.
No parece posible, por ahora, confiar en que el modelo reconocerá siempre una instrucción maliciosa. Es necesario limitar privilegios, separar permisos de lectura y escritura, validar las operaciones y exigir autorización humana para acciones sensibles o irreversibles.
Costes, latencia y supervisión
Cada paso adicional puede implicar nuevas llamadas al modelo, consultas externas y ejecución de herramientas. Como sabemos, los procesos largos aumentan el coste y la latencia, además de multiplicar las oportunidades de error. Por lo anterior, no resulta razonable utilizar agentes para cualquier tarea que pueda resolverse con consultas sencillas o automatización convencional.
Anthropic recomienda comenzar con las arquitecturas más simples y añadir complejidad cuando exista una justificación funcional. Los sistemas agénticos pueden mejorar la capacidad para resolver tareas abiertas, pero también introducen costes y dificultades de control.
Cómo implantar agentes de IA con garantías
Diseñar límites antes de conceder autonomía
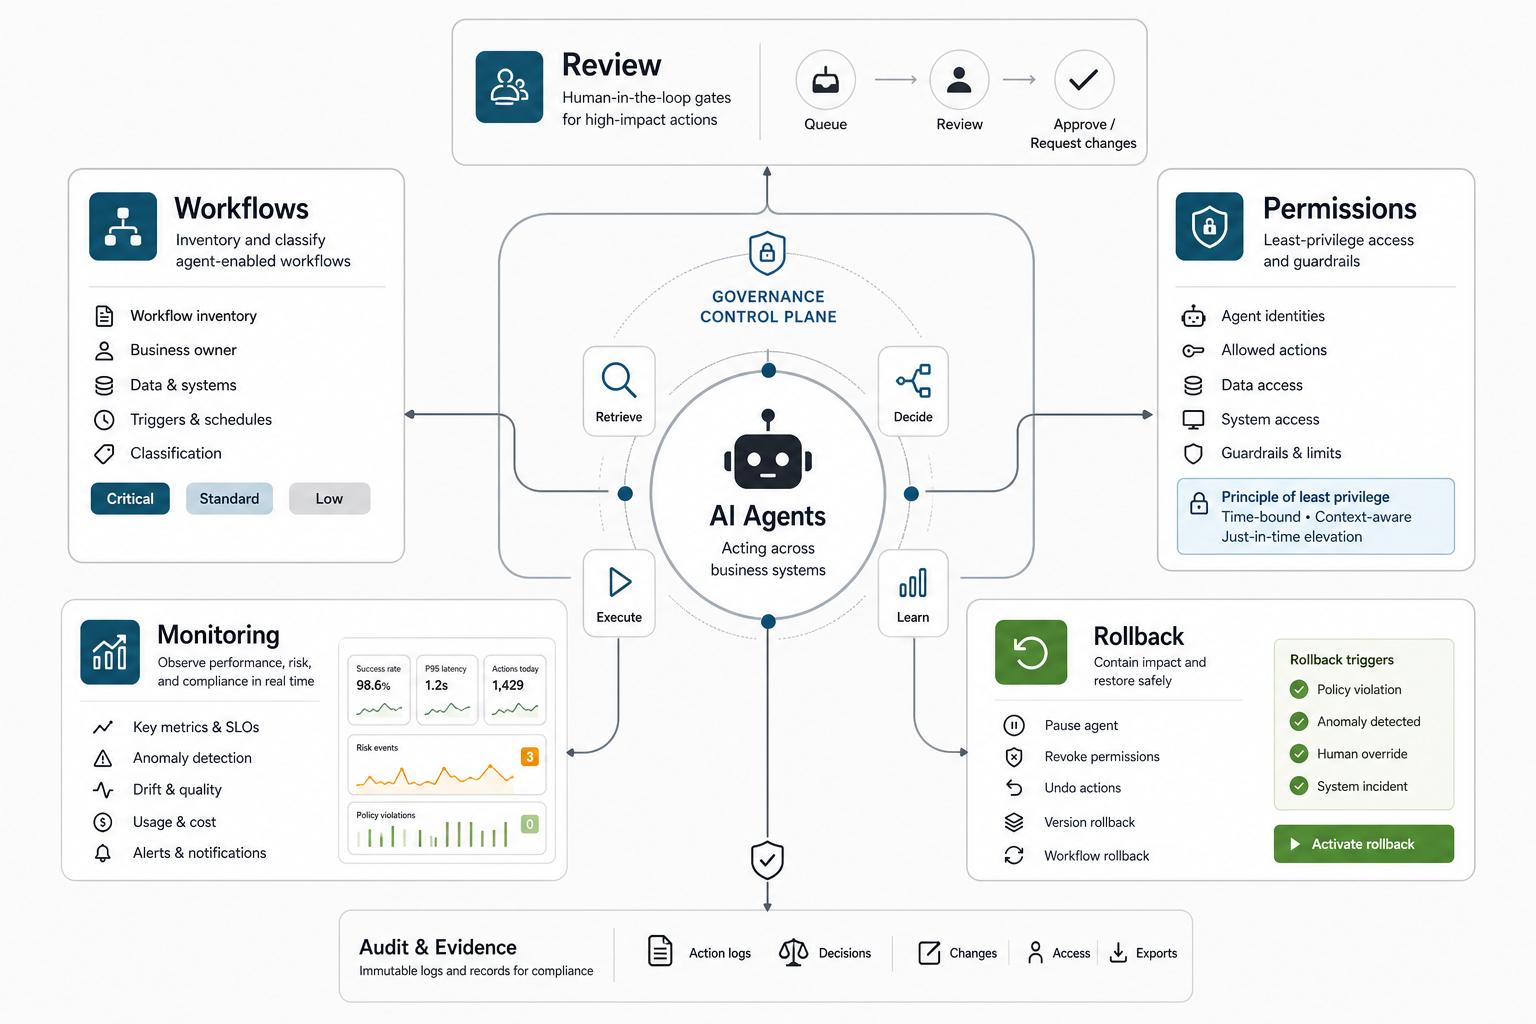
Una implantación responsable debe comenzar definiendo el objetivo, las acciones permitidas y los criterios de éxito. Posteriormente es necesario seleccionar herramientas específicas, limitar los permisos al mínimo necesario y establecer mecanismos de aprobación.
Una estrategia práctica debería contemplar:
- Alcance delimitado: Establecer qué tareas puede ejecutar el agente y cuáles quedan excluidas.
- Permisos mínimos: Conceder solo el acceso imprescindible a datos y aplicaciones.
- Validación de acciones: Comprobar parámetros y resultados antes de modificar sistemas externos.
- Supervisión humana: Exigir aprobación en operaciones económicas, administrativas, sensibles o irreversibles.
- Trazabilidad: Registrar decisiones, herramientas utilizadas, resultados y errores.
- Evaluación continua: Probar el sistema con escenarios reales y revisar el comportamiento después de cada modificación.
Claramente, la gobernanza no debe añadirse al final del desarrollo, forma parte de la arquitectura desde el principio.
El papel de Big Data y Data Science en la IA agéntica
Evidentemente, los agentes no funcionan en el vacío. Para ejecutar tareas relevantes necesitan datos accesibles, sistemas interoperables, herramientas fiables y mecanismos que permitan interpretar sus resultados. La calidad de sus operaciones depende de la infraestructura que los conecta con el entorno.
Aquí confluyen Big Data, Data Science e inteligencia artificial. Big Data aporta capacidades de almacenamiento y procesamiento, Data Science proporciona métodos para analizar información y evaluar resultados y la IA agéntica utiliza modelos y herramientas para coordinar acciones.
Esta convergencia exige profesionales capaces de comprender tanto los fundamentos estadísticos y computacionales como las implicaciones organizativas de automatizar decisiones. El Máster en Big Data y Data Science de la UNED ofrece un marco formativo vinculado al análisis de datos, la programación, la estadística y las tecnologías que sustentan estos desarrollos. Entender los agentes requiere precisamente superar una visión superficial de la IA como simple herramienta conversacional.
Conclusiones: de la inteligencia que responde a la inteligencia que interviene
La IA agéntica introduce un cambio significativo. Los sistemas dejan de limitarse a producir respuestas y empiezan a coordinar herramientas, planificar operaciones y ejecutar tareas con distintos grados de autonomía. Esta capacidad abre posibilidades en análisis de datos, gestión empresarial, investigación y automatización de procesos.
Sin embargo, la capacidad de actuar no demuestra que el agente comprenda plenamente sus objetivos ni que sus decisiones sean fiables. Los errores pueden propagarse, los permisos excesivos generar daños y las instrucciones maliciosas alterar su comportamiento. La autonomía necesita límites técnicos, evaluación rigurosa y supervisión proporcional al riesgo. El verdadero avance consistirá en diseñar sistemas capaces de asumir tareas delimitadas, demostrar resultados verificables y reconocer cuándo deben detenerse y solicitar autorización.
Preguntas frecuentes
¿Qué es la IA agéntica?
Es un enfoque de inteligencia artificial en el que los sistemas reciben objetivos, planifican pasos, utilizan herramientas y ejecutan acciones para completar tareas con distintos grados de autonomía.
¿Qué diferencia existe entre un chatbot y un agente de IA?
Un chatbot convencional se centra en responder a las solicitudes del usuario. El agente puede utilizar herramientas, consultar sistemas externos y ejecutar secuencias de acciones para alcanzar un objetivo.
¿Qué son los sistemas multiagente?
Son arquitecturas en las que varios agentes especializados colaboran, intercambian información o se distribuyen tareas para resolver un problema. Su coordinación requiere mecanismos de control y evaluación.
¿Qué riesgos tiene la IA agéntica?
Entre los principales riesgos figuran los errores encadenados, ejecución de acciones no autorizadas, inyección de instrucciones maliciosas, exposición de información sensible y dificultad para auditar decisiones automatizadas.
¿La IA agéntica sustituirá la automatización tradicional?
No necesariamente. Las automatizaciones convencionales siguen siendo apropiadas para procesos estables, repetitivos y bien definidos. Los agentes aportan flexibilidad cuando las tareas requieren interpretar situaciones variables y decidir entre diferentes acciones.
¿Qué conocimientos se necesitan para trabajar con agentes de IA?
Se requieren conocimientos de programación, análisis de datos, inteligencia artificial, integración de sistemas, seguridad y evaluación de modelos. También son importantes la comprensión del contexto empresarial y la capacidad para diseñar mecanismos de supervisión.
Referencias bibliográficas
Anthropic. (2024, 19 de diciembre). Building effective agents. https://www.anthropic.com/engineering/building-effective-agents
National Institute of Standards and Technology. (2025, 5 de agosto). Lessons learned from the consortium: Tool use in agent systems. https://www.nist.gov/news-events/news/2025/08/lessons-learned-consortium-tool-use-agent-systems
OpenAI. (s. f.). A practical guide to building AI agents. https://openai.com/business/guides-and-resources/a-practical-guide-to-building-ai-agents/
OpenAI. (s. f.). Orchestration and handoffs. https://developers.openai.com/api/docs/guides/agents/orchestration
OWASP GenAI Security Project. (2025). LLM06:2025 Excessive Agency. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
Zhu, Y., Jin, T., Pruksachatkun, Y., Zhang, A., Liu, S., Cui, S., Kapoor, S., Longpre, S., Meng, K., Weiss, R., Barez, F., Gupta, R., Dhamala, J., Merizian, J., Giulianelli, M., Coppock, H., Ududec, C., Kellermann, A., Sekhon, J., ... Kang, D. (2025). Establishing best practices in building rigorous agentic benchmarks. Advances in Neural Information Processing Systems, 38. https://doi.org/10.52202/085713-5547